
Bảo vệ “két sắt dữ liệu số” trước nguy cơ lộ thông tin cá nhân
Bảo vệ “két sắt dữ liệu số” trước nguy cơ lộ thông tin cá nhân
Dữ liệu cá nhân không chỉ là thông tin định danh mà còn bao gồm tài sản số và những dấu vết hành vi được tạo ra mỗi ngày trên không gian mạng. Khi các dữ liệu này bị liên kết, kẻ xấu có thể dựng nên chân dung người dùng, khai thác lòng tin để thực hiện hành vi lừa đảo.
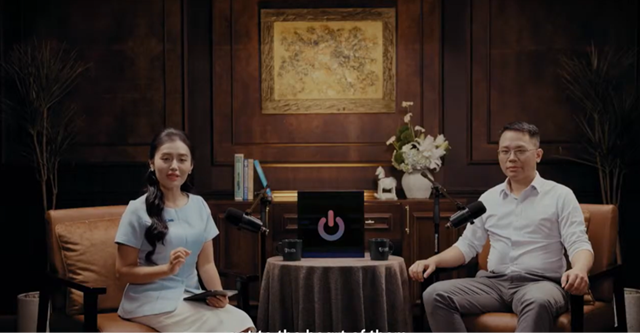
Ông Nghiêm Minh Hoàng chia sẻ tại podcard “Ngoại Tuyến” với chủ đề: “Két sắt dữ liệu số”. Ảnh: NCA
|
Ngày 30/10/2026, podcast “Ngoại Tuyến” với chủ đề: "Két sắt dữ liệu số" do Hiệp hội An ninh mạng Quốc gia thực hiện, ông Nghiêm Minh Hoàng - chuyên gia ứng dụng Fintech thuộc Hiệp hội Blockchain và Tài sản số Việt Nam, đã phân tích những rủi ro đối với dữ liệu cá nhân, từ cách dữ liệu được thu thập, lưu trữ, sử dụng đến trách nhiệm bảo vệ của mỗi cá nhân và doanh nghiệp.
Theo ông Hoàng, có thể hình dung dữ liệu số của mỗi người như một chiếc két sắt với 3 ngăn. Ngăn thứ nhất là tài sản số, tương tự tiền, vàng hay giấy tờ có giá trong thế giới thực. Ngăn thứ hai là dữ liệu định danh, gồm những thông tin giúp xác định một người là ai, như họ tên, số căn cước công dân, hộ chiếu, hình ảnh và các thông tin liên quan. Ngăn thứ ba là dữ liệu hành vi, ghi nhận những hoạt động của một cá nhân trên các hệ thống số.
Trong đó, dữ liệu định danh có tính nhạy cảm cao, còn dữ liệu hành vi thường có số lượng lớn và có thể tiết lộ nhiều thông tin về một người khi được kết nối, phân tích.
Dấu vết số có thể trở thành công cụ để kẻ xấu khai thác lòng tin
Ông Hoàng cho rằng rủi ro không chỉ nằm ở việc một thông tin định danh riêng lẻ bị lộ, mà còn đến từ khả năng liên kết nhiều nguồn dữ liệu khác nhau. Chẳng hạn, lịch sử vay vốn, lịch sử mua hàng và các cuộc trò chuyện trên mạng xã hội khi được kết hợp có thể giúp bên thu thập dữ liệu hình dung khá rõ về một cá nhân.
Những dấu vết này có thể bị lợi dụng để xây dựng các kịch bản lừa đảo có tính thuyết phục cao. Ông lấy ví dụ một người vừa đặt hàng trực tuyến, sau đó nhận được cuộc gọi từ đối tượng tự xưng là nhân viên giao hàng, cung cấp chính xác tên, địa chỉ và mặt hàng đã đặt. Khi thông tin trùng khớp với giao dịch thực tế, người nhận dễ tin rằng cuộc gọi là hợp lệ.
Theo ông, trước đây mỗi đơn vị có thể chỉ nắm giữ một phần nhỏ dữ liệu của khách hàng. Tuy nhiên, khi nhiều nguồn dữ liệu bị thu thập và liên kết với nhau, bức tranh về một cá nhân trở nên đầy đủ hơn, tạo điều kiện để kẻ xấu xây dựng những kịch bản đánh vào tâm lý và lòng tin.
Nguy cơ này càng đáng chú ý trong bối cảnh công nghệ AI có thể được sử dụng để giả mạo hình ảnh, giọng nói và danh tính. Vì vậy, dữ liệu cần được bảo vệ không chỉ là ngày sinh, số căn cước công dân hay số điện thoại, mà còn có hình ảnh của bản thân và các thành viên trong gia đình.
Điện thoại và laptop là những “chìa khóa” cần được bảo vệ
Khi được hỏi đâu là thành phần cần ưu tiên bảo vệ trong chiếc két sắt số, ông Hoàng cho rằng đó chính là chìa khóa mở két. Trong môi trường số, điện thoại thông minh và máy tính cá nhân thường đóng vai trò này, bởi email, tài khoản mạng xã hội, tài khoản ngân hàng và các phương thức khôi phục tài khoản đều có thể gắn với những thiết bị đó.
Việc chiếm quyền kiểm soát thiết bị không nhất thiết phải lấy đi điện thoại hay laptop về mặt vật lý. Kẻ xấu có thể dụ người dùng cài đặt ứng dụng giả mạo, qua đó giành quyền truy cập vào thiết bị và các tài khoản bên trong. Theo ông Hoàng, khi tự cài ứng dụng không an toàn, người dùng có thể vô tình trao chìa khóa két sắt của mình cho đối tượng xấu.
Ông cho biết, trong quá trình hỗ trợ cơ quan công an truy vết một số vụ việc liên quan đến tài sản mã hóa, khoảng 90% trường hợp được ông đề cập xuất phát từ việc chính người dùng cung cấp hoặc để lộ chìa khóa cho kẻ gian.
Vì vậy, ông khuyến nghị người dùng hình thành thói quen dừng lại và xác minh trước khi thực hiện những giao dịch có liên quan đến tiền bạc hoặc thông tin quan trọng. Khi nhận được yêu cầu chuyển tiền qua tin nhắn hoặc tài khoản mạng xã hội, người dùng nên chủ động gọi điện xác nhận với người liên quan thay vì chỉ dựa vào nội dung trao đổi trực tuyến.
Ông cũng nhắc lại những nguyên tắc cảnh giác cơ bản: Cơ quan công an không làm việc qua mạng xã hội, Zalo; ngân hàng không yêu cầu khách hàng cung cấp mã OTP. Việc chậm lại vài giây để kiểm chứng có thể giúp người dùng tránh được những rủi ro đáng tiếc.
Bên cạnh đó, mỗi cá nhân cần rà soát lại thiết bị, tài khoản email, mật khẩu và các lớp bảo mật đang sử dụng. Việc thiết lập xác thực hai lớp, chuẩn bị phương án khôi phục tài khoản và sao lưu dữ liệu cần được thực hiện từ trước, thay vì đợi đến khi sự cố xảy ra mới tìm cách xử lý.
Doanh nghiệp không nên thu thập dữ liệu theo tư duy “càng nhiều càng tốt”
Không chỉ cá nhân, doanh nghiệp cũng đối mặt với rủi ro lớn khi dữ liệu khách hàng bị lộ hoặc sử dụng sai mục đích. Theo ông Hoàng, một trong những vấn đề cần thay đổi là tư duy thu thập dữ liệu càng nhiều càng tốt, trong khi doanh nghiệp chưa xác định rõ sẽ sử dụng những dữ liệu đó vào việc gì.
Ông cho rằng doanh nghiệp chỉ nên thu thập dữ liệu phục vụ đúng mục đích cung cấp dịch vụ, thay vì tích lũy những thông tin không thực sự cần thiết. Điều này gắn với nguyên tắc purpose limitation (giới hạn mục đích), theo đó dữ liệu chỉ được sử dụng trong phạm vi mục đích đã xác định.
Bên cạnh việc giới hạn mục đích thu thập và sử dụng, doanh nghiệp cần phân tách dữ liệu định danh với dữ liệu hành vi. Khi trao đổi dữ liệu với các đơn vị bên ngoài, cần có giải pháp kỹ thuật để ẩn hoặc loại bỏ thông tin định danh trước khi chia sẻ, nhằm hạn chế nguy cơ xác định ngược danh tính cá nhân.
Ông Hoàng cũng lưu ý doanh nghiệp cần rà soát các hệ thống công nghệ thông tin đang sử dụng, từ nền tảng lưu trữ dữ liệu chung như Google Drive đến các công cụ AI và những hệ thống có kết nối với dữ liệu nội bộ. Việc sử dụng các công cụ này cần đi kèm với yêu cầu bảo mật phù hợp; đối với dữ liệu nhạy cảm, doanh nghiệp cần kiểm soát chặt chẽ việc lưu trữ và xử lý.
Đáng chú ý, trách nhiệm bảo vệ dữ liệu không dừng lại ở phạm vi nội bộ. Khi đối tác hoặc nhà thầu công nghệ phát sinh sự cố liên quan đến dữ liệu của doanh nghiệp, doanh nghiệp vẫn có thể phải chịu trách nhiệm liên đới. Vì vậy, cần có hai lớp kiểm soát: yêu cầu đối tác tuân thủ quy định về bảo vệ dữ liệu, đồng thời doanh nghiệp phải giám sát và kiểm tra hoạt động của các bên này.
Trao quyền kiểm soát dữ liệu cho chính chủ thể
Nhìn về 3-5 năm tới, ông Hoàng cho rằng xu hướng quan trọng là tăng cường liên thông dữ liệu và xử lý dữ liệu quy mô lớn, thay vì để dữ liệu phân mảnh, nằm riêng lẻ tại từng tổ chức. Tuy nhiên, việc kết nối cần đi cùng các giải pháp công nghệ để bảo đảm an toàn và quyền riêng tư.
Một hướng tiếp cận được ông đề cập là phân tách rõ dữ liệu định danh và dữ liệu hành vi, đồng thời phát triển các hệ thống dữ liệu phân tán, trao lại quyền kiểm soát và khai thác dữ liệu cho chính chủ thể dữ liệu.
Theo đó, mỗi cá nhân có thể chủ động quyết định tổ chức hoặc dịch vụ nào được tiếp cận thông tin của mình, cũng như phạm vi dữ liệu được chia sẻ. Ông nhắc đến các khái niệm như VC và chứng thực điện tử xác nhận thông tin, hướng đến việc người dùng có thể cung cấp một thông tin cần thiết mà không phải chuyển giao toàn bộ lịch sử giao dịch hay dữ liệu cá nhân.
Chẳng hạn, khi vay tín chấp, thay vì phải cung cấp hàng trăm trang sao kê ngân hàng để chứng minh thu nhập định kỳ, người dùng có thể tạo ra bằng chứng xác thực về khoản thu nhập cần thiết và chia sẻ đúng thông tin mà tổ chức tín dụng yêu cầu.
Theo đó, cách tiếp cận này đặc biệt có ý nghĩa với khách hàng cá nhân và SME, những đối tượng thường gặp khó khăn hơn trong việc chứng minh năng lực tài chính. Việc trao quyền kiểm soát dữ liệu cho cá nhân không nhất thiết làm giảm hiệu quả của hệ thống, mà có thể giúp quá trình xác minh và xử lý dịch vụ diễn ra nhanh chóng hơn.
Trong môi trường số, nơi các giao dịch diễn ra nhanh chóng, người dùng càng cần dành một chút thời gian để kiểm tra tính chính xác của thông tin, cân nhắc dữ liệu mình đang chia sẻ và xác minh những yêu cầu bất thường. Theo ông, chỉ một khoảng dừng ngắn trước khi hành động cũng có thể giúp mỗi người nhận diện những rủi ro chưa lường trước, qua đó bảo vệ tốt hơn chiếc két sắt dữ liệu số của chính mình.
Mai Quốc