
Hack thẻ tín dụng: Từ lộ thông tin đến những lớp bảo vệ mới
Hack thẻ tín dụng: Từ lộ thông tin đến những lớp bảo vệ mới
Chuyển đổi số đang làm thay đổi nhanh cách khách hàng sử dụng dịch vụ ngân hàng, từ mở tài khoản, xác thực danh tính đến thanh toán và thực hiện giao dịch trên thiết bị di động. Cùng với quá trình này, các ngân hàng và Ngân hàng Nhà nước (NHNN) cũng tăng cường kết nối dữ liệu, xác thực sinh trắc học và các hệ thống cảnh báo gian lận nhằm bảo vệ giao dịch trên môi trường số.
Tại sự kiện “Chuyển đổi số ngành Ngân hàng năm 2026” với chủ đề “Ngân hàng thông minh trong kỷ nguyên dữ liệu và AI”, thông điệp “Dữ liệu dẫn lối, AI đồng hành, ngân hàng kiến tạo hệ sinh thái số”.
NHNN phối hợp Bộ Công an triển khai đề án 06, đối chiếu thông tin sinh trắc học của khách hàng thông qua căn cước công dân gắn chip và VNeID. Đến ngày 31/07/2026, toàn ngành đã đối chiếu thành công hơn 167.8 triệu hồ sơ khách hàng cá nhân và hơn 2.78 triệu hồ sơ khách hàng tổ chức.
Cùng với đó, hệ thống SIMO được triển khai nhằm phát hiện tài khoản thanh toán, ví điện tử có dấu hiệu nghi ngờ gian lận, lừa đảo hoặc vi phạm pháp luật. Đến ngày 06/08/2026, hệ thống đã cảnh báo hơn 4.9 triệu lượt khách hàng. Trong đó, hơn 1.6 triệu lượt khách hàng tạm dừng hoặc hủy giao dịch sau cảnh báo, với tổng số tiền tương ứng hơn 5.5 ngàn tỷ đồng.
Thiếu tướng Vũ Văn Tấn - Cục trưởng Cục Cảnh sát quản lý hành chính về trật tự xã hội (C06), Bộ Công an, cho rằng ngành ngân hàng là một trong những lĩnh vực đi đầu trong việc đưa dữ liệu dân cư và định danh điện tử vào giao dịch thực tế.
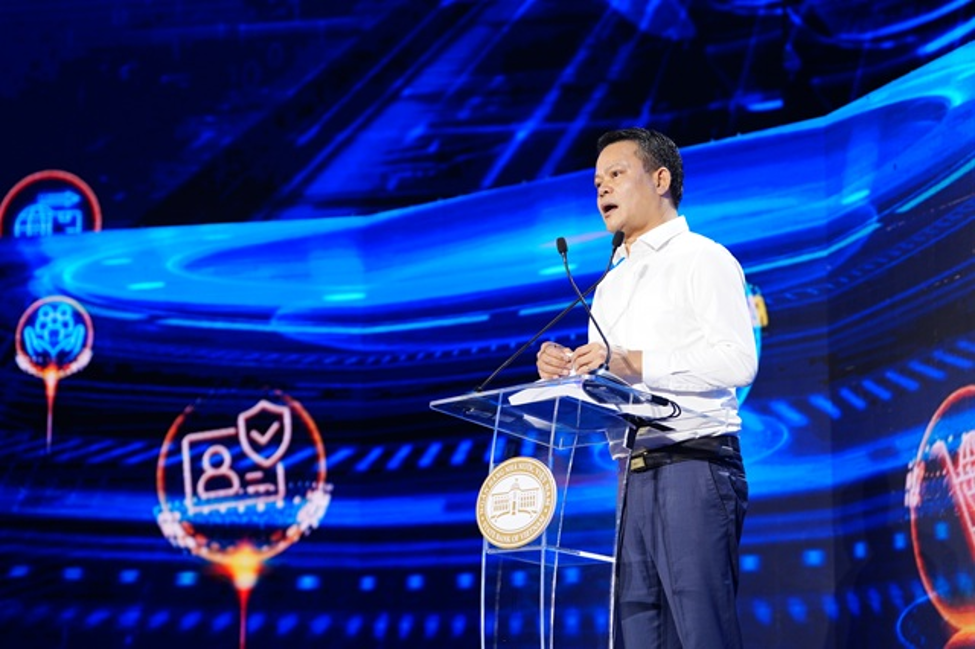
Thiếu tướng Vũ Văn Tấn - Cục trưởng Cục Cảnh sát quản lý hành chính về trật tự xã hội (C06), Bộ Công an, phát biểu tại sự kiện. Ảnh: BTC
|
Ông cho biết quá trình kết nối dữ liệu ngân hàng, dân cư và thuê bao viễn thông đã tạo thêm cơ sở để xác thực dòng tiền và phòng ngừa tội phạm. Theo số liệu được nêu tại sự kiện, tình hình tội phạm lừa đảo giảm 62% trong 2 tháng sau khi triển khai các giải pháp xác thực dòng tiền.
Tuy nhiên, tội phạm đang chuyển hướng sang lợi dụng pháp nhân doanh nghiệp hoặc khai thác dữ liệu cá nhân. Do đó, bên cạnh công nghệ, ông cho rằng cần tăng cường kỹ năng số để người dân chủ động bảo vệ thông tin của mình.
Thiếu tướng Vũ Văn Tấn cũng kiến nghị tiếp tục hoàn thiện hành lang pháp lý, xây dựng hệ sinh thái dữ liệu liên thông và phối hợp giữa Bộ Công an, NHNN và Bộ Khoa học và Công nghệ để xây dựng bộ quy chuẩn chung.
Khi “hack thẻ” bắt đầu từ một cuộc gọi
Một vụ án được Tòa án Nhân dân (TAND) TP.HCM xét xử vào tháng 2/2026 là ví dụ về cách thức này. Theo hồ sơ vụ án, Hoàng Trọng Vỹ cùng các đồng phạm thuộc TVX Group đã giả danh nhân viên ngân hàng, gọi điện cho chủ thẻ tín dụng và giới thiệu dịch vụ rút tiền từ hạn mức thẻ với tỷ lệ khoảng 75%, không mất phí. Để thực hiện giao dịch, các đối tượng yêu cầu khách hàng cung cấp thông tin liên quan đến thẻ và tài khoản nhận tiền.
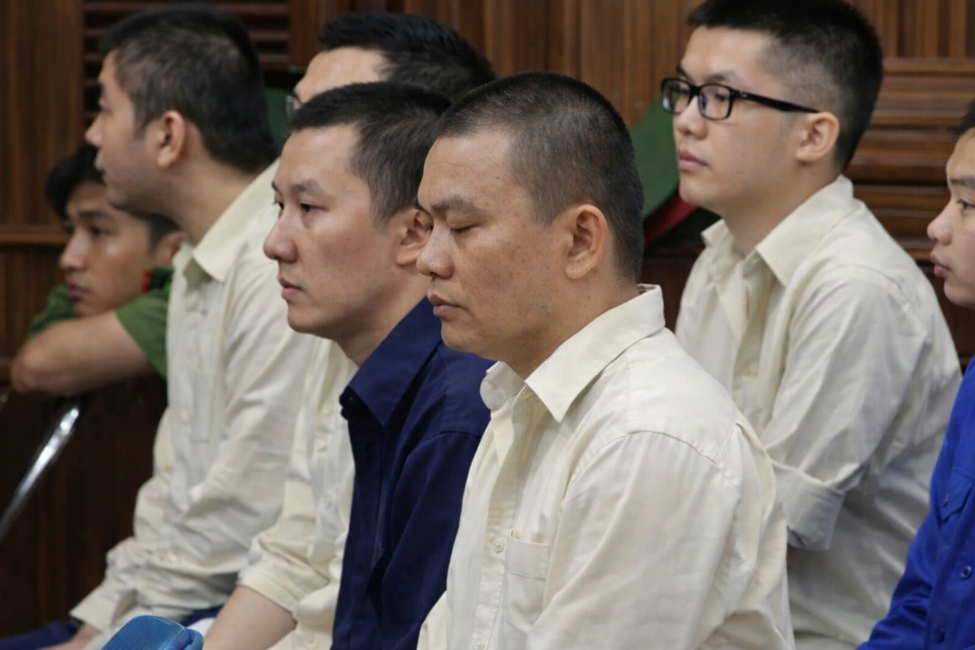
Bị can Hoàng Trọng Vỹ và đồng phạm. Ảnh: Internet
|
Khi thực hiện giao dịch trực tuyến, nếu ngân hàng gửi mã OTP về điện thoại của chủ thẻ, các đối tượng tiếp tục gọi lại để lấy mã xác thực này. Sau đó, nhóm này sử dụng thông tin đã thu thập để thực hiện giao dịch và chuyển tiền qua hệ thống thanh toán.
Từ ngày 19/02/2022 đến 28/12/2022, nhóm này thực hiện thành công 7,012 giao dịch với tổng số tiền 136 tỷ đồng, trong đó chuyển trả 112 tỷ đồng cho chủ thẻ và chiếm đoạt 24 tỷ đồng. Ngày 27/02/2026, TAND TP.HCM tuyên phạt Hoàng Trọng Vỹ 16 năm tù; các bị cáo còn lại nhận mức án từ 2 năm tù cho hưởng án treo đến 14 năm tù.
Trong vụ việc này, thông tin thẻ và OTP trở thành 2 mắt xích quan trọng. Thông tin thẻ giúp các đối tượng thực hiện giao dịch, còn OTP được sử dụng để hoàn tất bước xác thực.
Đây là lý giải vì sao các ngân hàng liên tục cảnh báo khách hàng không cung cấp thông tin thẻ và OTP cho người khác, kể cả người tự xưng là nhân viên ngân hàng.
Từ số thẻ, ngày hết hạn đến mã OTP
Thông tin thẻ có thể bao gồm số thẻ, tên chủ thẻ, ngày hết hạn và mã bảo mật CVV/CVC. Nếu những dữ liệu này bị lộ, kẻ gian có thể tiếp tục tìm cách lấy mã OTP hoặc thuyết phục chủ thẻ xác nhận một giao dịch mà họ không thực sự thực hiện.
Kẻ gian có thể thực hiện giao dịch với toàn bộ hạn mức thẻ. Ảnh: Internet
|
Vietcombank từng cảnh báo thủ đoạn giả mạo tin nhắn thông báo điểm thưởng thẻ tín dụng sắp hết hạn. Người dùng được dẫn tới website giả mạo và yêu cầu nhập số điện thoại, tên chủ thẻ, số thẻ, ngày hết hạn và mã CVV. Sau khi có thông tin thẻ, đối tượng có thể liên kết thẻ của nạn nhân vào Samsung Pay, Apple Pay hoặc Google Pay. Vietcombank cho biết trong một số trường hợp, chỉ cần một lần cung cấp OTP, kẻ gian có thể thực hiện giao dịch với toàn bộ hạn mức thẻ.
BIDV cũng cảnh báo các thủ đoạn giả danh nhân viên ngân hàng để thông báo tài khoản bị khóa, miễn phí thường niên, nâng hạn mức tín dụng, nâng hạng thẻ hoặc các chương trình trúng thưởng. Sau đó, đối tượng yêu cầu khách hàng cung cấp số thẻ, ngày hết hạn, mã bảo mật hoặc OTP qua điện thoại và đường link giả mạo.
Một thủ đoạn khác là lợi dụng chính các chương trình điểm thưởng của ngân hàng. Ngày 14/08/2026, BIDV cảnh báo việc giả mạo SMS Brandname thông báo đổi điểm thưởng thẻ tín dụng và kèm đường link yêu cầu khách hàng nhập thông tin cá nhân, tài khoản. BIDV khẳng định các tin nhắn SMS của ngân hàng không gửi kèm đường link theo cách này.
Ngân hàng bổ sung thêm lớp bảo vệ
Theo NHNN, Thông tư 77/2025/TT-NHNN ban hành ngày 31/12/2025, có hiệu lực từ ngày 01/03/2026, đã bổ sung các yêu cầu về an toàn, bảo mật đối với dịch vụ ngân hàng trực tuyến. Các tổ chức tín dụng phải triển khai giải pháp phát hiện tấn công giả mạo sinh trắc học, đồng thời kiểm soát các dấu hiệu can thiệp vào ứng dụng Mobile Banking và thiết bị của khách hàng.
Ngân hàng bổ sung thêm lớp bảo vệ. Ảnh: Internet
|
Ở cấp độ từng ngân hàng, các biện pháp cũng được triển khai theo từng loại dịch vụ. VietinBank bổ sung công cụ kiểm soát trực tiếp trên iPay. Khách hàng có thể bật hoặc tắt tính năng thanh toán trực tuyến; khi tính năng bị tắt, giao dịch trực tuyến sẽ bị hệ thống chặn. Ngân hàng cũng cảnh báo rủi ro khi thiết bị bị root, jailbreak hoặc cài ứng dụng từ nguồn không xác định, bởi phần mềm độc hại có thể thu thập thông tin thẻ.
Trong khi đó, Vietcombank và BIDV tập trung mạnh vào việc cảnh báo khách hàng trước các thủ đoạn lấy thông tin thẻ và OTP. BIDV áp dụng 3D Secure đối với giao dịch thương mại điện tử bằng thẻ quốc tế, kết hợp xác thực OTP qua SMS hoặc SmartBanking. Ngân hàng cũng khuyến cáo khách hàng không cung cấp mật khẩu, mã PIN hoặc OTP cho bất kỳ ai.
Với khách hàng doanh nghiệp, VIB áp dụng xác thực sinh trắc trên ứng dụng VIB Business từ ngày 01/07/2026. ABBank cũng triển khai xác thực khuôn mặt đối với nhóm khách hàng doanh nghiệp có thời gian hoạt động dưới 12 tháng.
ACB yêu cầu khách hàng doanh nghiệp sử dụng ACB ONE BIZ phân tách vai trò tạo giao dịch và phê duyệt giao dịch. Cơ chế này bổ sung thêm một bước kiểm soát trước khi lệnh được thực hiện.
SHB lại tập trung vào khâu trước khi khách hàng chuyển tiền. Từ ngày 01/07/2026, ngân hàng triển khai tính năng “Cảnh báo tài khoản nhận tiền có dấu hiệu nghi ngờ gian lận, lừa đảo” trên SAHA, SHB Corporate Mobile và Internet Banking. Khi khách hàng nhập tài khoản nhận tiền, hệ thống đối chiếu với danh sách cảnh báo của Bộ Công an, các cơ quan Nhà nước và tổ chức liên quan. Nếu phát hiện dấu hiệu rủi ro, cảnh báo được hiển thị trên màn hình giao dịch.
Ở cấp độ toàn hệ thống, SIMO tạo thêm một lớp cảnh báo đối với tài khoản, ví điện tử có dấu hiệu nghi ngờ. Đến cuối tháng 6/2026, hơn 1.5 triệu lượt khách hàng đã dừng hoặc hủy giao dịch sau khi nhận cảnh báo, trước khi tiền được chuyển đi.
Khi phát hiện giao dịch không phải mình thực hiện
Bên cạnh các biện pháp phòng ngừa, quy trình tra soát và xử lý giao dịch cũng là một phần của cơ chế bảo vệ khách hàng.
Theo Văn bản hợp nhất 75/VBHN-NHNN ngày 26/05/2026 về cung ứng dịch vụ thanh toán không dùng tiền mặt, tổ chức cung ứng dịch vụ thanh toán phải quy định thời hạn khách hàng được quyền đề nghị tra soát, khiếu nại nhưng không được thấp hơn 60 ngày kể từ ngày phát sinh giao dịch.
Tổ chức cung ứng dịch vụ phải có tối thiểu hai hình thức tiếp nhận tra soát, khiếu nại, gồm tổng đài điện thoại có ghi âm hoạt động 24/7 và các địa điểm giao dịch hợp pháp. Thời hạn xử lý khiếu nại theo thỏa thuận nhưng không quá 30 ngày làm việc kể từ ngày tiếp nhận yêu cầu.
Đáng chú ý, khi khách hàng đề nghị tạm dừng cung ứng dịch vụ do nghi ngờ gian lận hoặc tổn thất, tổ chức cung ứng dịch vụ phải thực hiện ngay biện pháp tạm dừng và chịu trách nhiệm đối với toàn bộ tổn thất tài chính phát sinh sau thời điểm khách hàng đề nghị tạm dừng.
Trong trường hợp xác định tổn thất không phát sinh do lỗi của khách hàng và không thuộc trường hợp bất khả kháng theo thỏa thuận, tổ chức cung ứng dịch vụ thực hiện bồi hoàn trong thời hạn tối đa 5 ngày làm việc kể từ ngày thông báo kết quả xử lý tra soát, khiếu nại.
Quy định cũng yêu cầu tổ chức cung ứng dịch vụ thanh toán báo cáo, tố giác với cơ quan có thẩm quyền nếu vụ việc có dấu hiệu tội phạm và thông báo cho khách hàng về tình trạng xử lý. Khách hàng phải được tạo điều kiện để tra cứu trực tuyến thông tin, tiến độ và kết quả xử lý tra soát, khiếu nại.
Tuy nhiên, đây là quy định chung về cung ứng dịch vụ thanh toán không dùng tiền mặt. Việc xử lý từng giao dịch thẻ tín dụng còn phụ thuộc vào loại dịch vụ, thỏa thuận với khách hàng và quy định cụ thể của tổ chức phát hành thẻ.
“Hack thẻ” không chỉ là đánh cắp số thẻ
Từ vụ án TVX đến các cảnh báo gần đây của ngân hàng, thông tin thẻ thường chỉ là 1 phần trong chuỗi gian lận. Kẻ gian có thể bắt đầu bằng dữ liệu khách hàng đã có sẵn, sau đó giả danh ngân hàng để tiếp cận chủ thẻ. Một số trường hợp sử dụng tin nhắn giả mạo để dẫn khách hàng đến website thu thập thông tin. Khi đã có số thẻ, ngày hết hạn và mã bảo mật, bước tiếp theo có thể là lấy OTP hoặc tìm cách liên kết thẻ với thiết bị, ví điện tử do đối tượng kiểm soát.
Điểm chung của các kịch bản này là người dùng trở thành một mắt xích trong quá trình xác thực. Thông tin bị lộ càng nhiều, kẻ gian càng có thêm dữ liệu để tiếp tục bước tiếp theo.
Bởi vậy, OTP không phải là thông tin có thể cung cấp cho người gọi chỉ vì họ biết một phần thông tin cá nhân hoặc thông tin thẻ. Tương tự, một tin nhắn hiển thị tên thương hiệu ngân hàng cũng không đồng nghĩa với việc đường link đi kèm là kênh chính thức.
BIDV từng cảnh báo các đối tượng có thể giả danh ngân hàng để yêu cầu khách hàng cung cấp thông tin thẻ và OTP. Vietcombank cũng cảnh báo trường hợp thông tin thẻ bị khai thác để liên kết vào ví điện tử, sau đó dùng OTP để hoàn tất việc liên kết.
Thêm lớp bảo vệ nhưng không thay thế việc kiểm soát giao dịch
Hệ thống ngân hàng đang bổ sung nhiều lớp bảo vệ từ xác thực sinh trắc học, kiểm soát thiết bị, cảnh báo giao dịch đáng ngờ đến cơ chế tra soát và xử lý khiếu nại. Dữ liệu từ SIMO cho thấy các biện pháp này đã giúp nhiều khách hàng dừng giao dịch trước khi tiền được chuyển đi.
Tuy nhiên, nhiều thủ đoạn nhằm vào thẻ tín dụng vẫn bắt đầu từ việc khai thác thông tin của chính khách hàng. Một cuộc gọi giả danh, tin nhắn thông báo điểm thưởng hoặc đường link yêu cầu xác minh có thể là bước đầu tiên để lấy số thẻ, mã bảo mật và OTP.
Với người sử dụng thẻ, việc theo dõi giao dịch, kiểm tra nội dung OTP trước khi xác nhận và liên hệ ngay với ngân hàng khi nghi ngờ lộ thông tin vẫn là những bước xử lý trực tiếp khi có dấu hiệu bất thường.
Trong trường hợp nghi ngờ thẻ hoặc thông tin bảo mật đã bị lộ, khách hàng cần liên hệ kênh chính thức của ngân hàng để khóa hoặc tạm dừng dịch vụ. Vietcombank hiện hướng dẫn khách hàng đã nhập thông tin thẻ vào website giả mạo thực hiện khóa thẻ khẩn cấp qua hotline hoặc ứng dụng VCB Digibank.
Mai Quốc